データセキュリティ
統合されたセキュリティ制御により、企業情報、AIワークロード、アクセス権限を保護します。Teradataは、誰が、あるいは何がアクセスしているかを問わず、クエリ実行時に機密情報を自動分類・マスキング・保護するネイティブな制御機能を備え、セキュリティをデータが存在する場所(データ層)へ直接近づけます。
確かな信頼性でエンタープライズ環境を保護
統合プラットフォーム保護
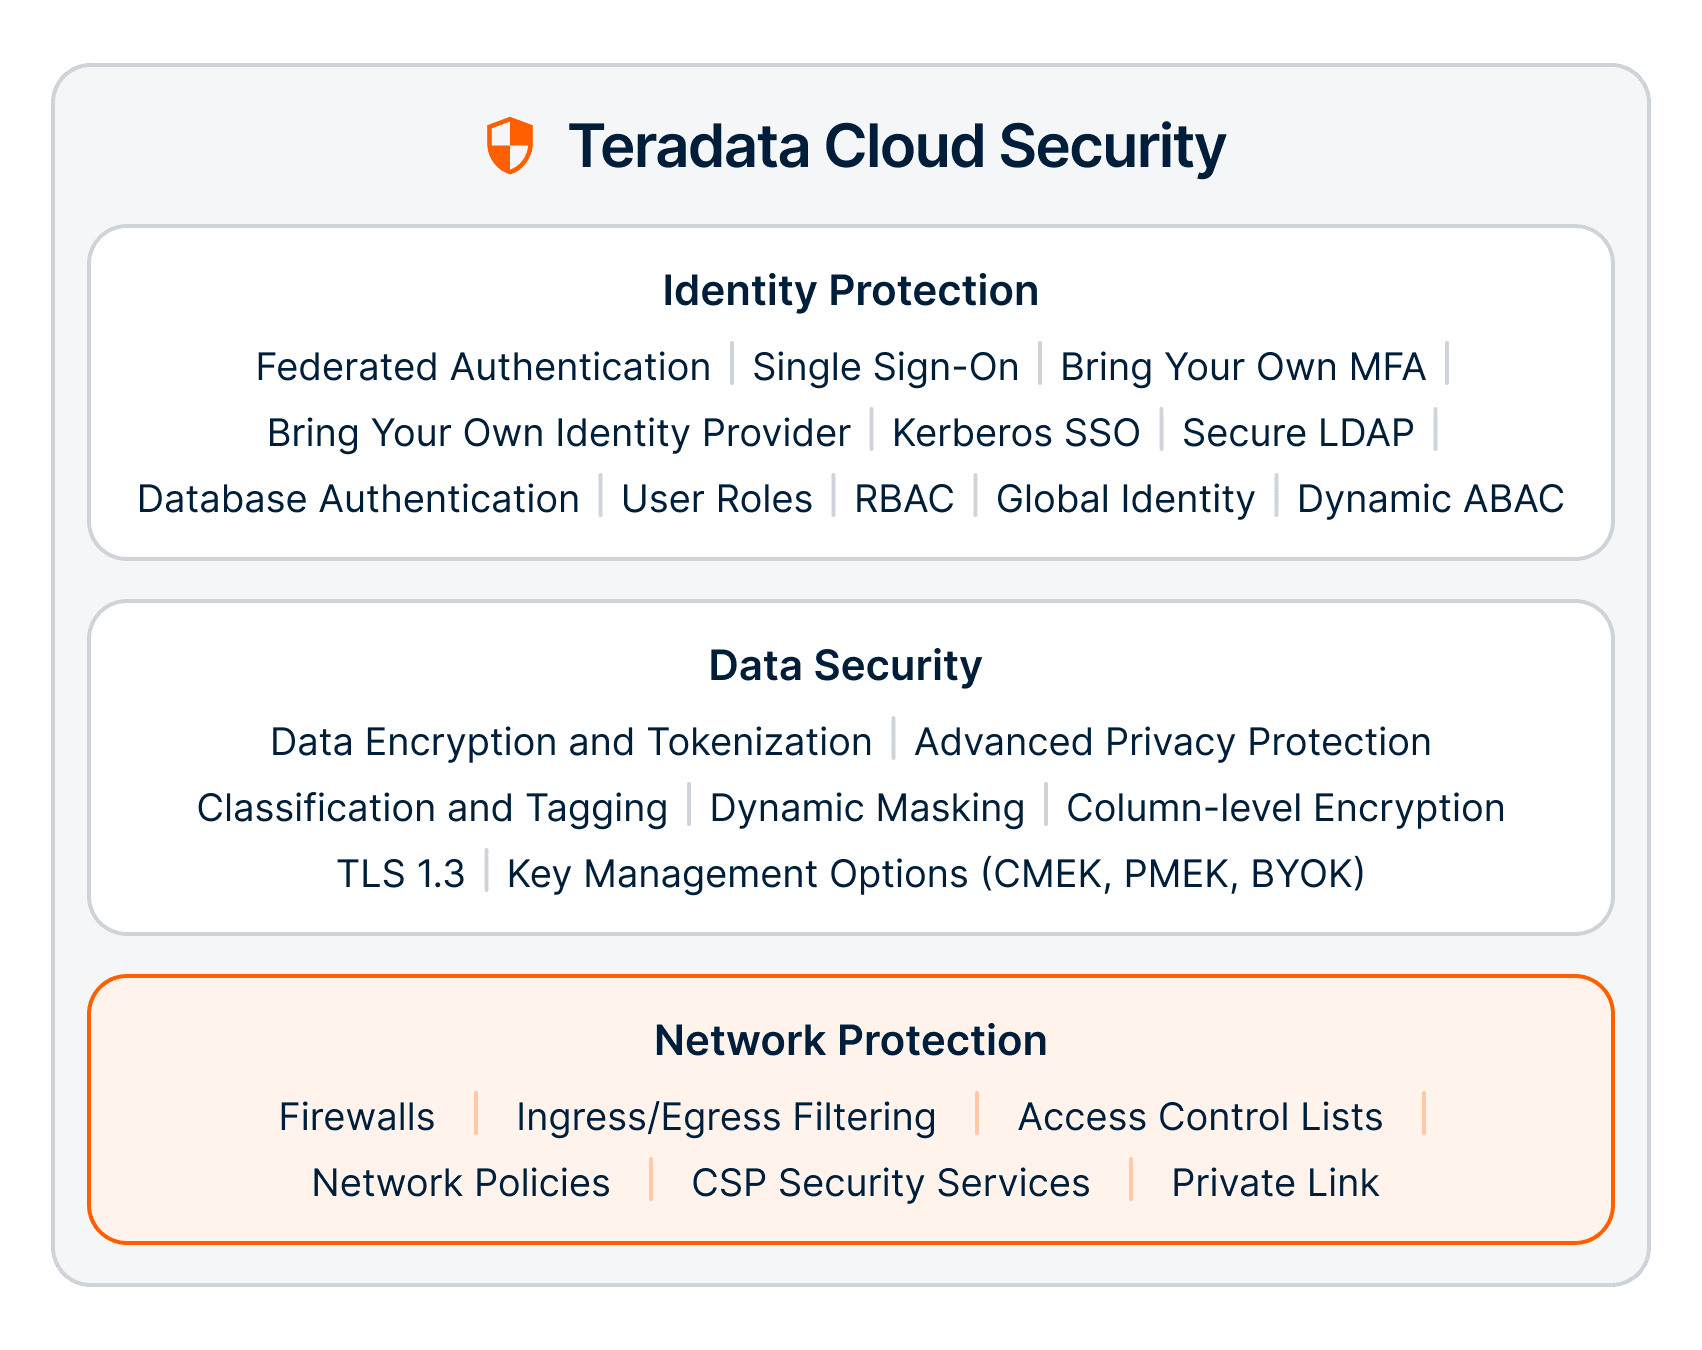
Teradataは、アイデンティティ、データ、ネットワークにまたがる多層防御を提供します。ユーザー、アプリケーション、分析ワークロード、そしてAIエージェントに対して一貫したセキュリティポリシーを適用し、データ層で直接保護を強制実行します。
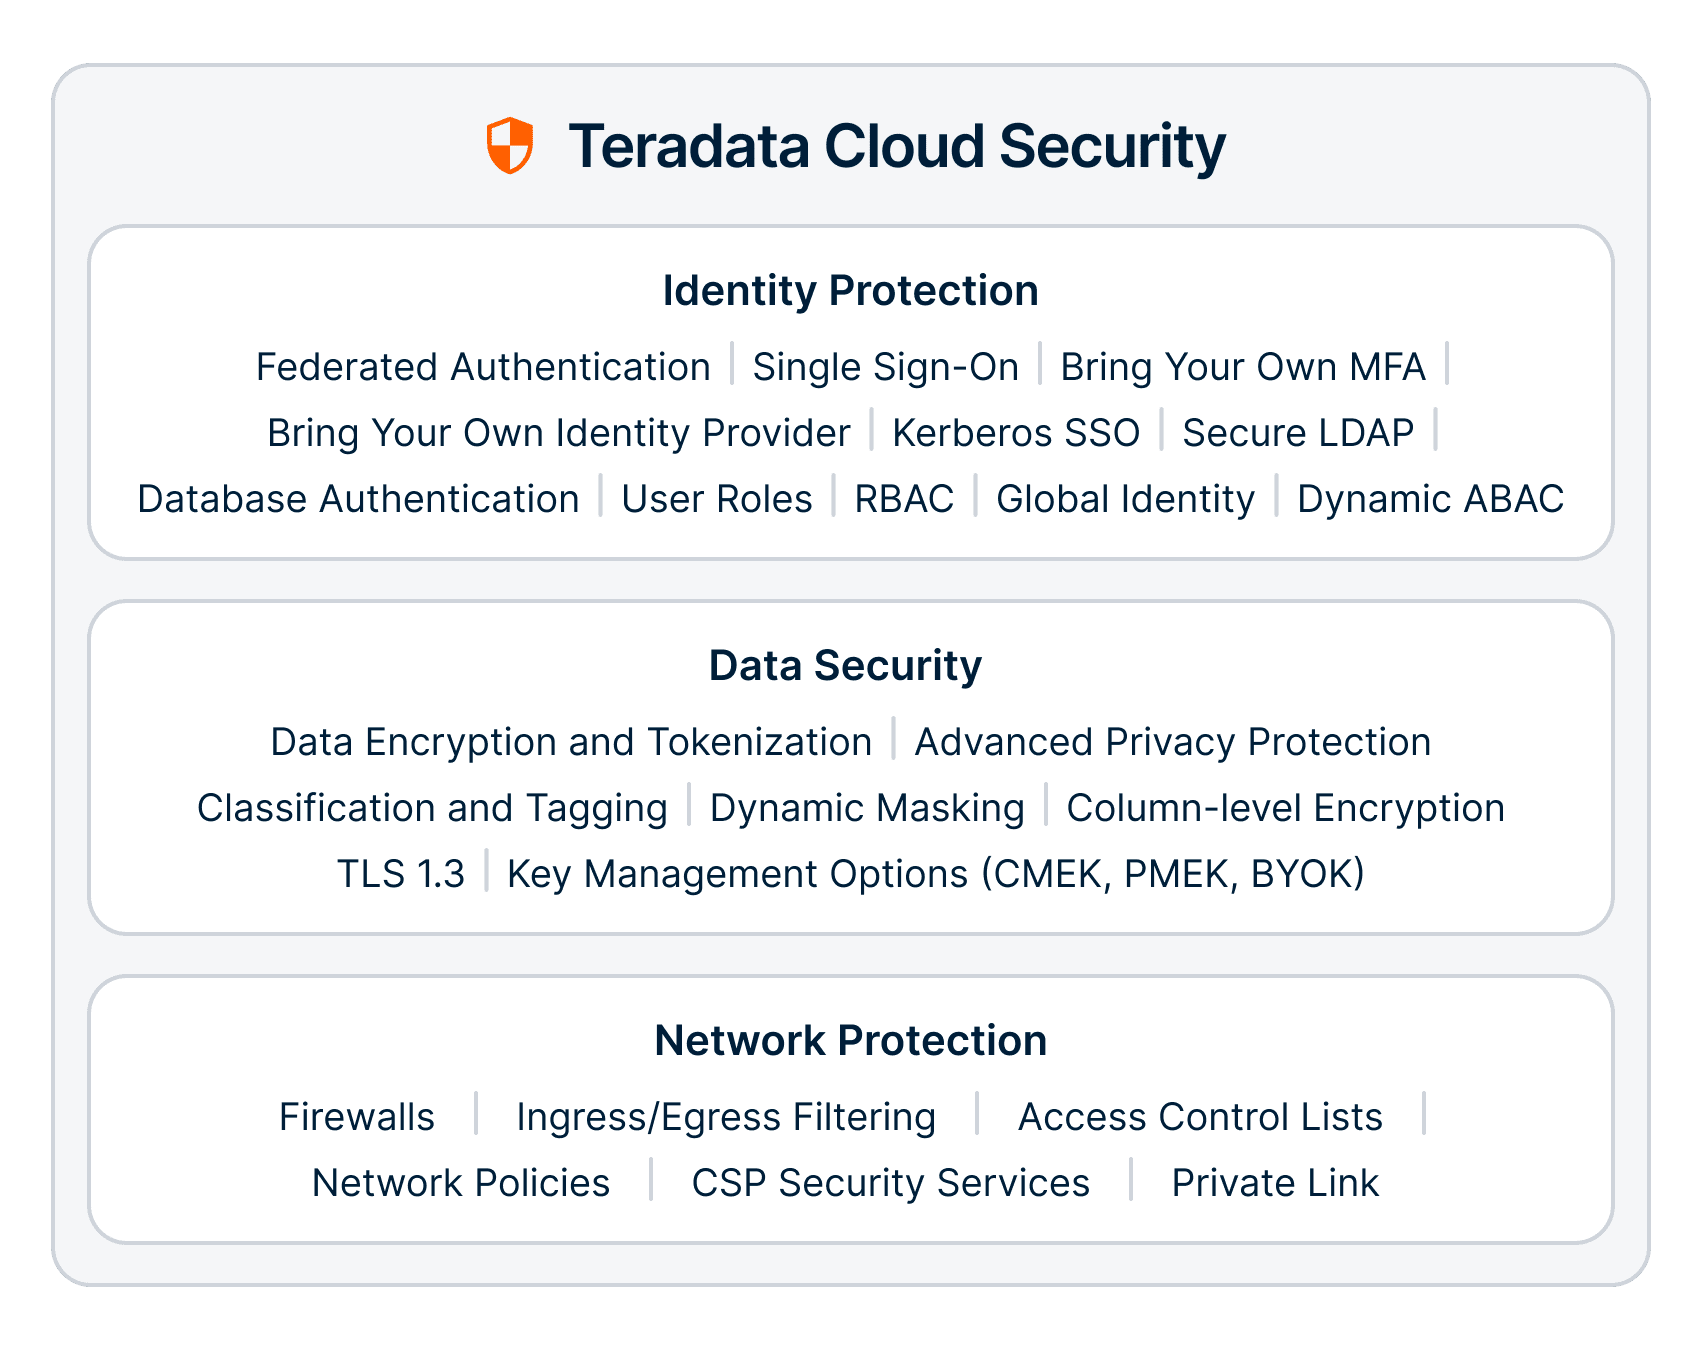
アイデンティティ保護
ゼロトラストモデルに準拠したアイデンティティ主導型のアクセス制御により、認可されたユーザー、アプリケーション、およびAIエージェントのみが機密情報へアクセスできるように保護します。
- グローバルアイデンティティと動的ABAC
TeradataとImmutaの連携を通じて、アイデンティティ、ロール、および属性に基づくきめ細かなアクセス制御ポリシーを強制適用します。 - AIを認識するアクセス制御
ユーザー、アプリケーション、分析ワークロード、そしてAIエージェント全体に対して、一貫したセキュリティポリシーを適用します。 - 柔軟な認証基盤
フェデレーションアイデンティティ、SSO、MFA、外部IdP(アイデンティティプロバイダー)、Kerberos、LDAP、およびRBAC(ロールベースアクセス制御)を幅広くサポートします。
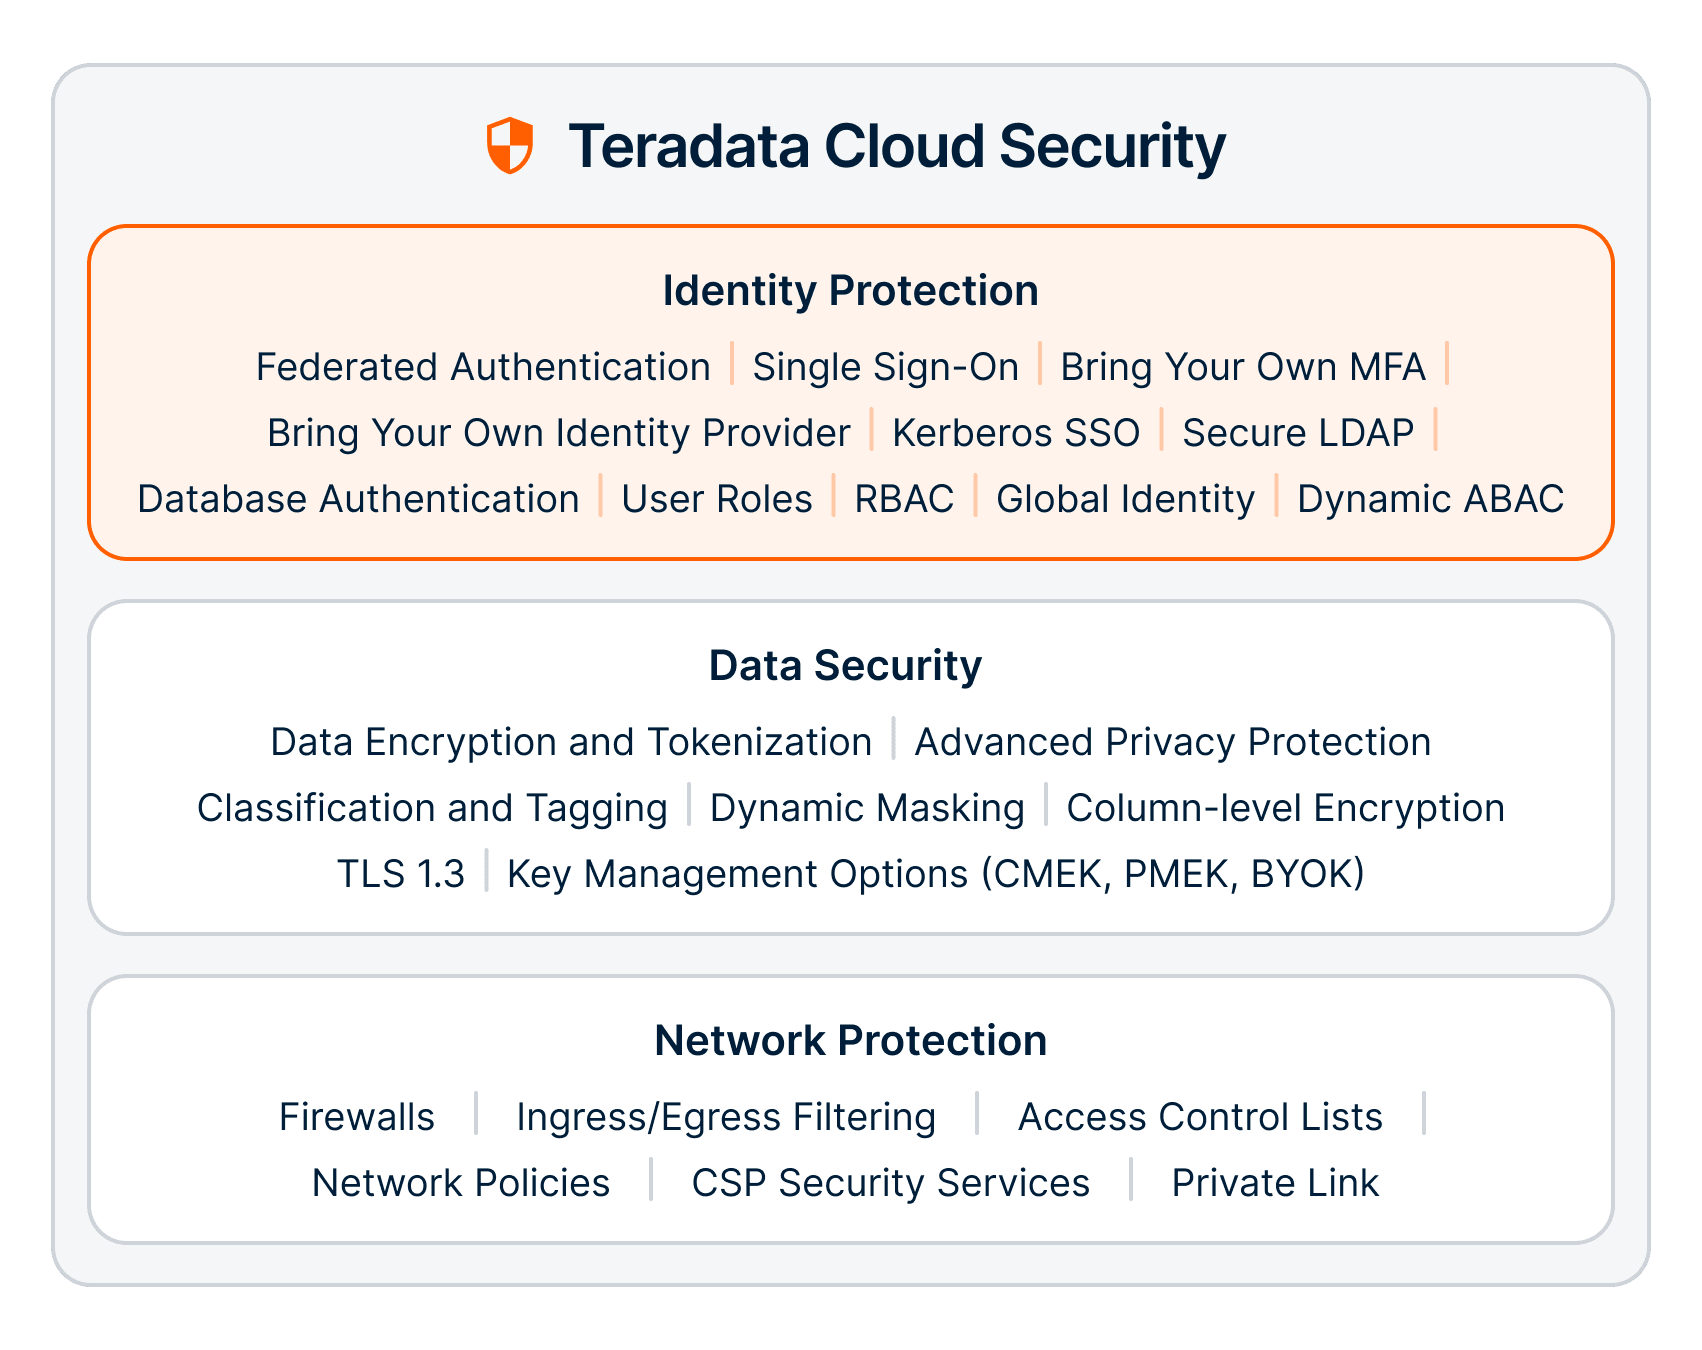
データセキュリティ
データの自動分類からアクセス、そして利活用に至るまで、機密情報を包括的に保護します。
- 分類とタグ付け
機密レベルのラベル(タグ)を付与することで、保護およびガバナンスポリシーの自動適用を推進します。 - 動的マスキングと行レベルセキュリティ
クエリ実行時に、ユーザーのロールやコンテキストに基づいて機密情報へのアクセスを動的に制限します。 - カラムレベル暗号化
認可された正当なアクセスを維持しながら、特定の機密カラム値をピンポイントで暗号化・保護します。 - 暗号化とキー管理
TLS 1.3による通信中データ(In-Transit)の保護、およびカスタマー管理キー(CMEK/BYOK)オプションを用いた保存データ(At-Rest)の暗号化により、情報を強固に保護します。 - プライバシー保護
組み込みのAnonomatic機能により、高度な分析やAIへのデータ価値を損なうことなく、PII(個人特定可能情報)を保護し、生データに含まれるアイデンティティの露出を最小化します。
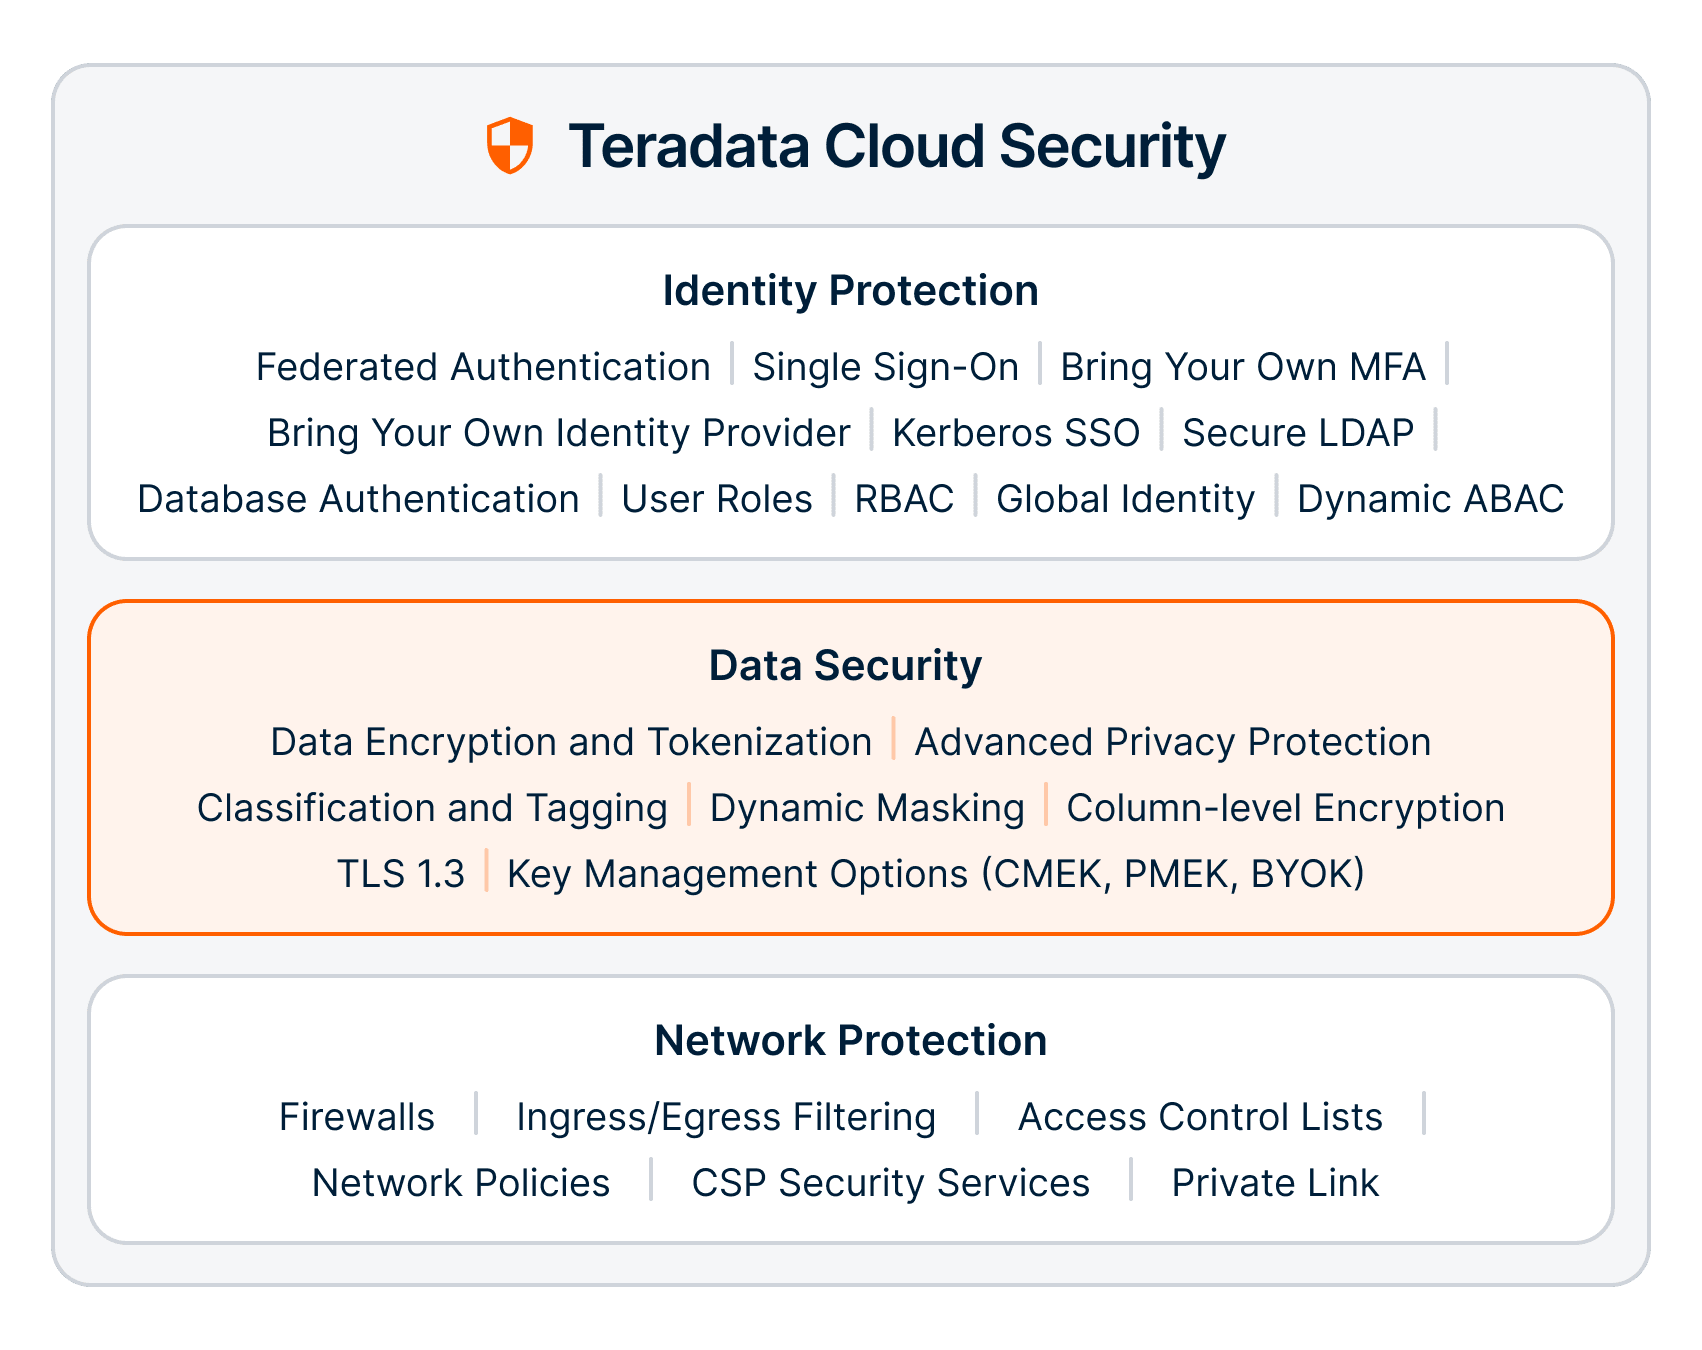
ネットワーク保護
ネットワーク、インフラストラクチャ、およびアプリケーションの境界にわたる多層防御により、通信とシステム運用を保護します。
- 境界防御およびトラフィック制御
ファイアウォール、ネットワークポリシー、アクセス制御、パケットフィルタリング、およびPrivate Link接続を活用し、外部への露出(アタックサーフェス)を極小化します。
データセキュリティとプライバシーの統合


セキュア・バイ・デザイン
堅牢で信頼性の高い基盤の上に構築されたTeradataのプラットフォームは、包括的なセキュア・バイ・デザインのアプローチを通じて業界最高峰の標準規格に準拠しています。
セキュアなソフトウェア開発
Teradataはセキュア開発ライフサイクル(SDLC)を遵守し、設計、開発、テスト、リリースの全工程にセキュリティおよびリスクアセスメントを組み込み、厳格な変更管理と構成管理を徹底しています。
セキュアな運用管理体制
アクセス権限は職務責務と正式な承認プロセスに基づいて厳格に付与されます。全従業員への身元調査、秘密保持契約の締結、セキュリティ教育を実施。リモートアクセスにはFIPS 140-2準拠の暗号化と多要素認証(MFA)の適用を義務付けています。
高度な監視・防御対策
セキュリティ情報およびイベント管理(SIEM)システムにより、セキュリティイベントを準リアルタイムで常時監視・分析し、脆弱性スキャンを継続実行します。第三者機関による外部侵入テスト(ペネトレーションテスト)も定期的に実施。確立されたインシデント対応プロセスに基づき、調査、封じ込め、復旧を迅速に行います。脆弱性の報告窓口については、Teradataの「脆弱性の協調的開示(RVD)ポリシー」をご確認ください。


